Gå direkt till innehåll

Kategorier: ai

  • Nordiska företag minst benägna att låta AI hantera cyberincidenter på egen hand

    Endast åtta procent av de nordiska företagen uppger att AI eller automatiserade system vidtar åtgärder med minimal mänsklig inblandning vid en cyberincident. Det är den lägsta andelen i undersökningen, delad med Japan. Samtidigt har Norden den högsta andelen organisationer som kombinerar mänskligt beslutsfattande med stöd av AI eller automatisering.
  • Barracudas globala CISO: AI kan leda till en våg av säkerhetsuppdateringar

    AI kan göra programvara säkrare genom att hitta brister som inte upptäckts tidigare. Men det kan också innebära att företag måste hantera betydligt fler säkerhetsuppdateringar i snabb följd – vilket ökar risken för ”patch-trötthet”, flaskhalsar vid testning, driftstörningar och försenade säkerhetsåtgärder. För säkerhetsteamen blir uppgiften att omsätta fler upptäckta sårbarheter i rätt åtgärder.

  • Nya nätfiskeattacker riktas mot både människor och AI i samma mejl

    Barracudas säkerhetsforskare har upptäckt nätfiskeattacker som försöker lura både mottagaren och de AI-verktyg som används för att sammanfatta, prioritera och hantera e-post. I samma mejl kombinerar angriparna social manipulation med dolda instruktioner som ska påverka AI-assistenter.

  • Nära hälften av IT-cheferna ser kompetensbrister inom AI-säkerhet och styrning

    AI används allt mer i verksamheten, men kompetensen att hantera säkerhet och styrning håller inte jämna steg. I en internationell undersökning från Barracuda anger 44 procent av de högsta IT-cheferna i organisationer med 100–500 anställda AI som en av sina tre största kompetensbrister. Bland motsvarande chefer i organisationer med 500–1 000 anställda är andelen 49 procent.

  • E-postkonton med AI-funktioner kan bli det största insiderhotet

    Ett kontrollerat angrepp genomfört av Barracudas säkerhetsexperter visar hur en angripare kan använda en AI-assistent för att snabbt hitta känslig information, kartlägga organisationen och skapa trovärdiga meddelanden. I testet användes ett kapat medarbetarkonto som utgångspunkt för att ta över vd:ns konto och försöka styra om en betalning på närmare 250 000 dollar.

    När ett användarkonto med tillgång till en AI-assistent kapas kan angriparen utnyttja det på flera sätt.
  • AI-drivna e-postattacker kan gå från första klick till varaktigt intrång på fem minuter

    Nya studier från Barracuda Research visar hur snabbt moderna e‑postattacker kan utvecklas till fullskaliga säkerhetsincidenter. I en kontrollerad simulering genomförd av Barracudas Red Team ledde ett enda nätfiskemejl till identitetsstöld, kringgående av multifaktorautentisering (MFA), varaktig åtkomst och kompromettering av en enhet. Allt på bara fem minuter.

  • Sammanfattning: Barracuda SOC Threat Radar – maj 2026

    Barracudas sammanställning av incidenter som hanterats och åtgärdats av deras säkerhetscenter visar hur moderna angreppsmetoder ofta utformas för att framstå som normala eller undgå upptäckt. I maj uppmärksammas bl a hur angripare utnyttjar intresset för AI‑verktyg, hur inloggningar i MS 365 blir svårare att särskilja från legitim aktivitet samt hur skadlig kod kan köras utan att sparas som filer.

  • AI och färdiga tjänster för nätfiske ökar antalet mejlattacker

    Vart tredje mejl är i dag oönskat eller skadligt. Samtidigt ökar angripare sina attacker med hjälp av AI och färdiga nätfisketjänster (PhaaS). Rapporten visar att 90 procent av omfattande nätfiskekampanjer använder ”phishing-as-a-service”. Det framkommer i en ny rapport från Barracuda som omfattar analys av 3,1 miljarder e-postmeddelanden.

  • Antalet nätfiskepaket fördubblades under 2025 – hoten blir mer sofistikerade

    Antalet kända phishing-as-a-service-kit (PhaaS) fördubblades under 2025, vilket ökar pressen på säkerhetsteam som försöker skydda sig mot alltmer avancerade attacker. Det visar Barracudas årliga granskning av nätfiske för 2025. Nya nätfiskepaket som Whisper 2FA och GhostFrame introducerade innovativa och svårupptäckta metoder, bland annat tekniker som försvårar analys av skadlig kod.

    Antalet kända phishing-as-a-service-kit (PhaaS) fördubblades under 2025, vilket ökar pressen på säkerhetsteam.
  • Låt inte julhandeln bli AI-bedragarnas julafton

    Nu när julhandeln sätter i gång blir också cyberbrottslingarna mer aktiva. Och med hjälp av AI kan nya metoder dyka upp samtidigt som bluffarna blir mer trovärdiga. Barracudas säkerhetsexpert Yaz Bekkar varnar för att årets shoppingperiod både kan innebära högre tempo och större risker.

    Barracudas säkerhetsexpert Yaz Bekkar varnar för att årets shoppingperiod både kan innebära högre tempo och större risker.
  • Nätfisket allt mer komplext – var redo inför 2026

    Under 2025 tog nätfiskeangreppen ytterligare ett kliv i komplexitet, drivna av AI, mer lättillgängliga phishing-tjänster och allt skickligare metoder för att kringgå upptäckt. I denna framtidsspaning presenterar Barracudas Threat Analysis Team sin bild av hur hotlandskapet kan utvecklas under det kommande året – och vad säkerhetsansvariga behöver tänka på när angreppen fortsätter att förfinas.

    I denna framtidsspaning presenterar Barracudas Threat Analysis Team sin bild av hur nätfiskemetoderna kommer att utvecklas.
  • Nya Barracuda Assistant förenklar säkerhetsarbetet

    Det ledande cybersäkerhetsföretaget Barracuda Networks erbjuder kompletta skydd mot komplexa hot för företag av alla storlekar. Nu presenteras nyheten Barracuda Assistant som hjälper företag att stå emot cyberhot, öka produktiviteten och avkastningen på investeringen. Barracuda Assistant drivs av Barracuda AI och är integrerat i cybersäkerhetsplattformen BarracudaONE.

    Barracuda Assistant drivs av Barracuda AI och är integrerat i cybersäkerhetsplattformen BarracudaONE.
  • BarracudaONE får nya funktioner för tjänsteleverantörer

    Barracuda har lanserat nya funktioner i den AI-baserade plattformen BarracudaONE. Uppdateringarna är särskilt utvecklade för Managed Service Providers (MSP:er) och gör det enklare att hantera säkerhet i olika kundmiljöer, effektivisera den dagliga driften och skapa förutsättningar för skalbar tillväxt.

    Barracuda har lanserat nya funktioner i den AI-baserade plattformen BarracudaONE.
  • Ny metod för cyberattacker – delade eller inkapslade QR-koder

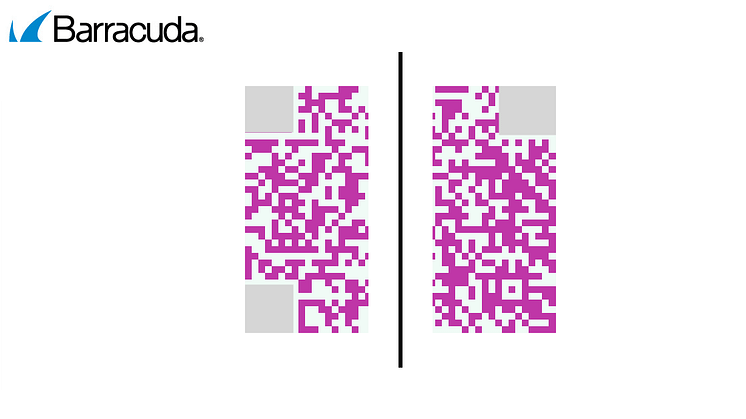
    Säkerhetsexperter hos Barracuda har upptäckt två nya tekniker som används av cyberkriminella för att få skadliga QR-koder att undgå upptäckt i nätfiskeattacker. Enligt en ny rapport handlar det om att antingen dela upp en skadlig QR-kod i två delar för att förvilla traditionella säkerhetssystem, eller att kapsla in den skadliga QR-koden i eller runt en annan legitim QR-kod.

    Säkerhetsexperter har upptäckt två nya tekniker som får skadliga QR-koder att undgå upptäckt vid nätfiskeattacker.
  • Barracuda lanserar ny tjänst för sårbarhetsanalys

    Barracuda Networks lanserar nu Barracuda Managed Vulnerability Security – en ny, färdigpaketerad tjänst som hjälper organisationer att proaktivt identifiera, analysera och prioritera sårbarheter innan de kan utnyttjas. Tjänsten drivs av Barracudas globala Security Operations Center (SOC) och utökar kapaciteten i den integrerade säkerhetsplattformen BarracudaONE.

  • AI bakom hälften av all skräppost – men avancerade mejlbedrägerier skrivs oftast av människor

    En ny studie från Columbia University och University of Chicago visar att 51 procent av all skräppost i mejlkorgar i dag är genererad av artificiell intelligens, en markant ökning sedan lanseringen av ChatGPT i november 2022. Studien bygger på en analys av data från Barracuda Networks som omfattar miljontals skadliga och oönskade mejl skickade mellan februari 2022 och april 2025.

    En ny studie visar att 51 procent av all skräppost i mejlkorgar i dag är genererad av AI.
Visa mer